
Das Luftsicherheitsgesetz (LuftSiG), die Europäische Durchführungsverordnung (EU-DVO) 2019/1583, EASA Part-Information Security (Part-IS) und NIS-2 überschneiden sich. Wir verbinden sie zu einem System und prüfen es bis zur behördlichen Genehmigung.
Warum Luftsicherheit jetzt auch Cybersicherheit bedeutet
Die zivile Luftfahrt ist hochgradig digitalisiert und vernetzt. Das beginnt bei der Passagier- und Gepäckabfertigung und geht über die sichere Lieferkette bis zum Flugbetrieb und die Instandhaltung. Damit wächst die Angriffsfläche für Cyberbedrohungen.
Wer Luftsicherheit verantwortet, verantwortet heute auch IT-Sicherheit. Behörden verlangen dafür Nachweise, und viele Pflichten gelten bereits.
Welche Pflichten gelten für Sie?
| Akteur | Relevante Regulierung |
|---|---|
| Flughafenbetreiber | § 8 LuftSiG, DVO 2019/1583, EASA Part-IS, ggf. NIS-2/KRITIS |
| Luftfahrtunternehmen | § 9 LuftSiG, DVO 2019/1583, EASA Part-IS |
| Bekannte Versender, reglementierte Beauftragte & Lieferanten | § 9a LuftSiG, DVO 2019/1583, CLSP-Pflicht |
| Instandhaltungs-, Entwicklungs- & Herstellungsbetriebe | EASA Part-IS |
| Flugsicherungsorganisationen | EASA Part-IS, NIS-2 |
Wichtige Fristen
Seit 01.01.2025
Cybersicherheitsmaßnahmen und CLSP-Pflicht für bekannte Versender, reglementierte Beauftragte und reglementierte Lieferanten.
Seit 16.10.2025
Part-IS verbindlich für Organisationen nach VO (EU) 2022/1645 (u. a. Herstellungs- und Entwicklungsbetriebe, Flugplatzbetreiber)
Seit 22.02.2026
Geltung der VO (EU) 2023/203 für weitere Luftfahrtakteure (u. a. Luftfahrtunternehmen, Instandhaltungsbetriebe, Flugsicherungsorganisationen, Ausbildungseinrichtungen)
Der regulatorische Rahmen im Überblick
Die Durchführungsverordnung (EU) 2019/1583 ergänzt und ändert die Verordnung (EU) 2015/1998. Sie legt verbindliche Cybersicherheitsmaßnahmen für Luftfahrtunternehmen, Flughafenbetreiber und weitere zertifizierte Stellen fest, um die Sicherheit der Zivilluftfahrt vor Cyberangriffen zu gewährleisten. [SR3.1]Sie setzt insbesondere die Anforderungen aus der Änderung 16 des Anhangs 17 des Abkommens zur internationalen Zivilluftfahrt (ICAO Annex 17) um und zielt darauf ab, die zivilen Luftfahrtbereiche systematisch vor Cyberbedrohungen zu schützen und den Informationsaustausch zwischen Behörden und Akteuren zu verbessern.
Die Cybersicherheitspflichten verteilen sich in Deutschland auf verschiedene Verantwortungsbereiche:
- § 5 LuftSiG i. V. m. DVO (EU) 2019/1583: Angemessenes Informationssicherheitsniveau zum Schutz betrieblicher und digitaler Prozesse bei hoheitlichen Luftsicherheitskontrollen von Passagieren und Gepäck
- § 8 LuftSiG: Schutz betrieblicher und digitaler Prozesse einschließlich der Systeme und Daten der Flughafenbetreiber
- § 9 LuftSiG: Cybersicherheitsmaßnahmen für Luftfahrtunternehmen
- § 9a LuftSiG: Cybersicherheitsmaßnahmen für die Beteiligten der sicheren Lieferkette
Die konkrete Auslegung erfolgt über behördliche Anwendungsgrundsätze: Für die Bereiche der Personen- und Gepäckkontrollen (§ 5 LuftSiG) und der Sicherheitsmaßnahmen der Flughafenbetreiber (§ 8 LuftSiG) haben sich das BMI und die Luftsicherheitsbehörden der Länder auf Grundsätze verständigt, die als Anlage zum Nationalen Luftsicherheitsprogramm (NLSP) eine bundeseinheitliche Umsetzung der europäischen Cybersicherheitsvorgaben ermöglichen. Für die Sicherheitsmaßnahmen der Luftfahrtunternehmen und der Beteiligten an der Sicheren Lieferkette (§§ 9, 9a LuftSiG) wurden entsprechende Grundsätze im Zuständigkeitsbereich des Bundesministeriums für Verkehr (BMV) und des Luftfahrt-Bundesamtes (LBA) entwickelt.
Seit dem 01.01.2025 sind Cybersicherheitsmaßnahmen in einem Cyberluftsicherheitsprogramm zu beschreiben: Bekannte Versender, reglementierte Beauftragte und Lieferanten müssen mit Erstzulassung, wiederholender Zulassung oder bei Änderung der Zulassung ihr um Cybersicherheitsmaßnahmen ergänztes Sicherheitsprogramm dem Luftfahrt-Bundesamt zur Genehmigung vorlegen. Grundlage sind neben der DVO 2019/1583 die Grundsätze zum Schutz kritischer informations- und kommunikationstechnischer Systeme (KIKS). Zudem muss das Personal zur Cybersicherheit geschult werden.
Mit den Verordnungen (EU) 2022/1645 und (EU) 2023/203 hat die europäische Ebene einen grundlegenden Perspektivwechsel vollzogen: Informationssicherheit wird nicht mehr ausschließlich als IT- oder Compliance-Thema verstanden, sondern als integraler Bestandteil der Flugsicherheit – als Antwort auf die zunehmende Digitalisierung und Vernetzung sicherheitskritischer Prozesse. Part-IS verlangt, Informationssicherheitsrisiken nicht nur technisch-organisatorisch, sondern explizit hinsichtlich ihrer Auswirkungen auf die Flugsicherheit zu erfassen, zu bewerten und zu steuern. Damit geht der Part-IS über etablierte Standards wie ISO/IEC 27001 hinaus.
Ein System für drei Regelwerke
Viele Flughäfen, Airlines und Instandhaltungsbetriebe fallen gleichzeitig unter LuftSiG, Part-IS und NIS-2. Wer NIS-2 erfüllt, erfüllt damit nicht automatisch Part-IS. Laut EASA fällt Part-IS nach den Leitlinien der EU-Kommission nicht unter die Kategorie „Lex Specialis“. Grund ist der spezifische Anwendungsbereich der ISMS-Vorgaben im Vergleich zum breiteren Ansatz der NIS-2-Richtlinie.
Ein großer Teil der Anforderungen überschneidet sich trotzdem. Risikoanalyse, Schulungen und Meldeprozesse lassen sich einmal aufbauen und für mehrere Behörden nachweisen. Genau das ist unser Ansatz.
Ihr Einstieg
So gehen wir vor:

Success-story
Sicherheit auf höchstem Niveau
Revisionsprüfung beim Flughafen München gemäß § 39 BSIG mit Fokus auf Rechenzentren.
Ihre Vorteile mit HiSolutions
- Ein integriertes Managementsystem statt Compliance-Silos – Wir verzahnen Luftsicherheit mit NIS-2, KRITIS und ISO 27001: zielgerichtet, branchenübergreifend, partnerschaftlich.
- Beratung und Prüfung aus einer Hand – von der ersten Analyse bis zur behördlichen Nachweiserbringung
- Langjährige Erfahrung in regulierten Branchen und kritischen Infrastrukturen
Ihr Ansprechpartner
Manuel Atug
Mit Kompetenz und Weitblick gestalten wir nachhaltige Informationssicherheit: praxiserprobt, innovativ, lösungsorientiert. Ihre Herausforderungen im Bereich Cyber- und Krisenschutz stehen im Fokus – lassen Sie uns gemeinsam die passende Sicherheitsarchitektur entwickeln.
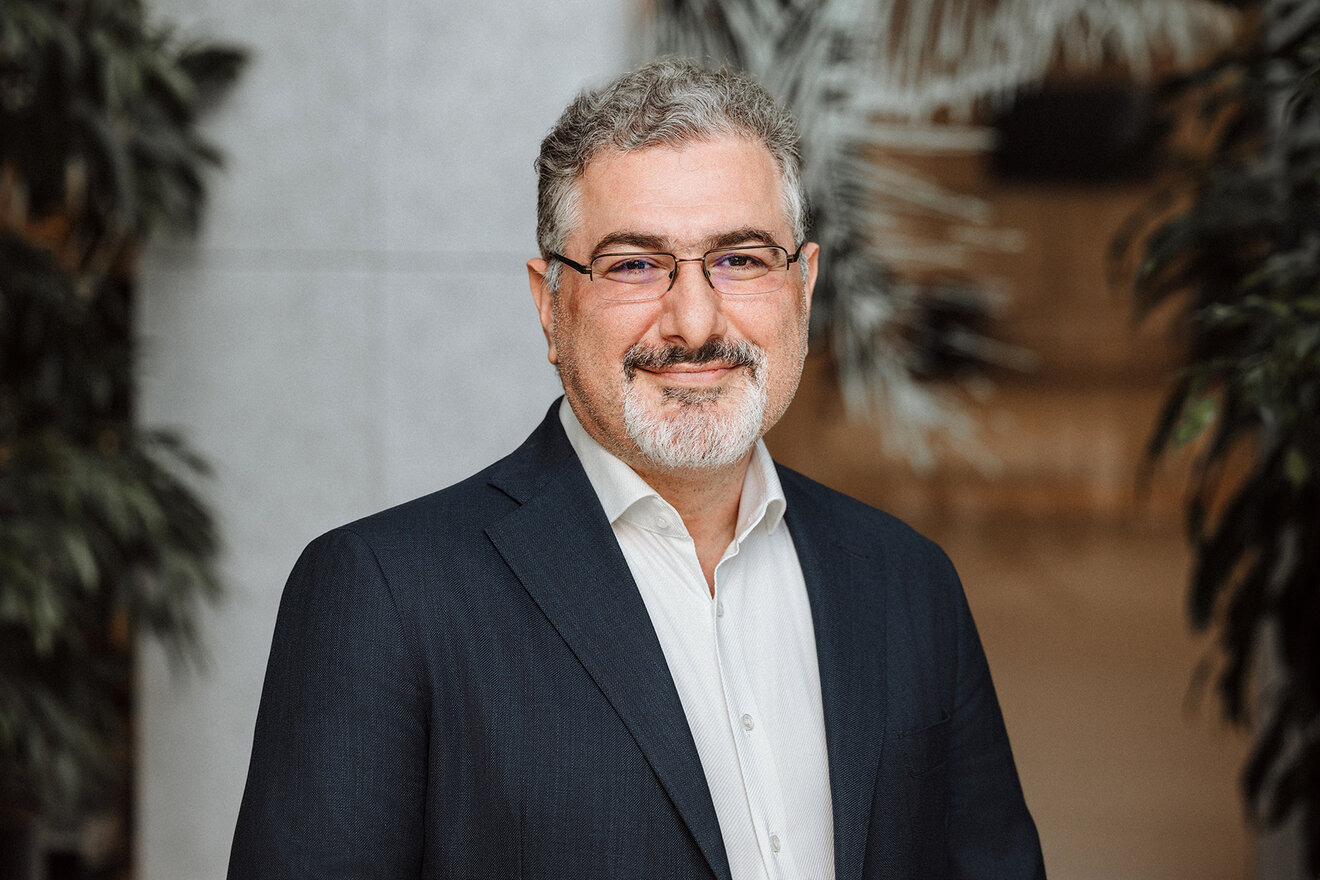
Manuel Atug bringt über 23 Jahre Erfahrung in technischer IT-Sicherheit, Auditierung und kritischen Infrastrukturen ein. Er ist Mitautor diverser BSI IT-Grundschutz-Bausteine.
Kontaktieren Sie uns via Formularanfrage
Häufig gestellte Fragen
Ein dokumentiertes Programm, das die Cybersicherheitsmaßnahmen einer Organisation zum Schutz luftsicherheitsrelevanter Systeme und Daten beschreibt. Es ist als Teil des Sicherheitsprogramms dem Luftfahrt-Bundesamt (LBA) bzw. der zuständigen Luftsicherheitsbehörde zur Genehmigung vorzulegen.
Nein, nicht automatisch. Part-IS verlangt die Bewertung von Informationssicherheitsrisiken explizit im Hinblick auf die Flugsicherheit und geht damit über die klassischen Schutzziele Vertraulichkeit, Integrität und Verfügbarkeit hinaus. Bestehende ISMS bilden aber eine hervorragende Grundlage.
Je nach Bereich die Landesluftsicherheitsbehörden (§§ 5, 8 LuftSiG), das LBA (§§ 9, 9a LuftSiG) bzw. die für Part-IS zuständigen Luftfahrtbehörden. Das BSI wirkt als koordinierende und unterstützende Instanz mit.
Ja. Part-IS ist keine Lex Specialis zu NIS-2, beide Regelwerke gelten nebeneinander. Viele Anforderungen überschneiden sich jedoch, sodass ein integriertes Managementsystem erheblichen Aufwand spart.