
KI ist längst im Unternehmen angekommen, oft ohne klare Zuständigkeiten, Freigaben und Kontrollen. Der EU AI Act bringt verbindliche Pflichten. Wir schaffen Ihnen den Überblick über Ihre KI-Anwendungen, bauen ein zertifizierbares KI-Managementsystem auf und verankern die Anforderungen in Ihren bestehenden Strukturen. Aus KI-Wildwuchs wird eine KI-Landschaft, die Sie steuern, nachweisen und gezielt für Ihre Ziele einsetzen.
Wie gut ist Ihre Organisation auf den AI Act vorbereitet?
Schritt 1. Ist-Analyse
10 kurze Fragen zu ISO/IEC 42001 und dem EU AI Act. Das Ergebnis zeigt, wo Sie stehen und ob sich bestehende Managementsysteme wie ISO 27001 oder BSI IT-Grundschutz einbinden lassen.
Ihre Auswertung
Rechtssicher einsetzen
EU AI Act: Pflichten kennen und einordnen
Der EU AI Act ordnet KI-Systeme nach ihrem Risiko ein und knüpft daran abgestufte Pflichten. Wer KI nur nutzt, hat andere Aufgaben als wer sie entwickelt oder unter eigenem Namen bereitstellt. Viele Organisationen wissen heute nicht, welche Rolle sie einnehmen und welche ihrer Anwendungen als Hochrisiko-System gelten könnten. Wir erstellen mit Ihnen ein Inventar Ihrer KI-Anwendungen, klären Ihre Rolle je System und leiten daraus die konkreten Pflichten ab: von der Schulung Ihrer Beschäftigten bis zur technischen Dokumentation. So wissen Sie, was bis wann zu tun ist, und können Aufwand und Prioritäten realistisch planen.
Der AI Act ist Pflicht. ISO 42001 ist der strukturierte Weg. Unser Know-how ist der Vorteil.

Nachweisbar steuern
ISO/IEC 42001: Das KI-Managementsystem
ISO/IEC 42001 ist die erste zertifizierbare Norm für ein KI-Managementsystem. Sie folgt derselben Struktur wie ISO 27001 und lässt sich deshalb gut mit einem bestehenden ISMS verbinden. Im Kern geht es um Rollen und Verantwortung, um eine Folgenabschätzung je KI-System, um Lebenszykluskontrollen und um den Nachweis gegenüber Kunden, Aufsicht und Auditoren. Wir führen eine Gap-Analyse gegen die Norm durch, definieren mit Ihnen Geltungsbereich und KI-Leitlinie und bauen die Prozesse so auf, dass sie im Alltag getragen werden. Wenn Sie eine Zertifizierung anstreben, begleiten wir Sie bis zum Audit.
Auf bestehende Systeme aufsetzen
Integration in ISMS und Datenschutz
KI-Governance funktioniert nur, wenn sie an vorhandene Strukturen andockt. Ein ISMS nach ISO 27001 oder BSI IT-Grundschutz liefert bereits Risikomanagement, Lieferantensteuerung und Änderungsprozesse. Der Datenschutz bringt die Datenschutz-Folgenabschätzung mit. Wir ergänzen diese Bausteine um die KI-spezifischen Anforderungen und vermeiden doppelte Prozesse, doppelte Dokumente und widersprüchliche Zuständigkeiten. Das Ergebnis ist ein integriertes Managementsystem, das Informationssicherheit, Datenschutz und KI gemeinsam steuert.
KI-Managementsystem
In vier Schritten zu Ihrem Artificial Intelligence Management System (AIMS)
01
Gap-Analyse
Wir prüfen Ihre Prozesse und Dokumente gegen AI Act und ISO/IEC 42001 und priorisieren die Lücken.
02
Inventar und Einordnung
Wir erfassen alle KI-Anwendungen, bestimmen Ihre Rolle je System und ordnen die Risikoklasse zu.
03
Aufbau
Wir definieren KI-Leitlinie, Rollen, Folgenabschätzung und Kontrollen und verankern sie im bestehenden Managementsystem.
04
Betrieb und Nachweis
Wir begleiten interne Audits, Schulungen und auf Wunsch die Zertifizierung.
Unsere Leistungen im Bereich KI-Governance
Inventur und Gap-Analyse
KI-Inventar
Rollen- und Risikoeinordnung
Gap-Analyse ISO/IEC 42001
Aufbau KI-Managementsystem
KI-Leitlinie und Rollen
Folgenabschätzung je System
Integration in ISMS und Datenschutz
Betrieb und Zertifizierung
Häufig gestellte Fragen
Ja. Als Betreiber haben Sie eigene Pflichten, etwa zur KI-Kompetenz Ihrer Beschäftigten und beim Einsatz von Hochrisiko-Systemen zur Überwachung und zur Information Betroffener. Welche Pflichten konkret gelten, hängt von der Risikoklasse der jeweiligen Anwendung ab.
Eine gesetzliche Pflicht gibt es nicht. Die Norm hilft aber dabei, die Anforderungen des AI Act strukturiert umzusetzen und gegenüber Kunden und Aufsicht nachzuweisen. Ob sich das Zertifikat lohnt, hängt von Ihren Kunden, Ihrer Branche und Ihrer Rolle in der KI-Wertschöpfungskette ab.
Mit einem bestehenden ISMS als Basis erreichen Organisationen in der Regel innerhalb weniger Monate einen auditfähigen Stand. Ohne Managementsystem als Grundlage dauert es länger, weil Risikomanagement und Lieferantensteuerung erst aufgebaut werden müssen.
Ihr Ansprechpartner
Stefan Nees
Gemeinsam entwickeln wir Sicherheitskonzepte, die zu Ihrer Organisation passen: praxisnah, strategisch, wirkungsvoll. Lassen Sie uns sprechen – Ihre Sicherheitsstrategie beginnt mit einem persönlichen Gespräch.
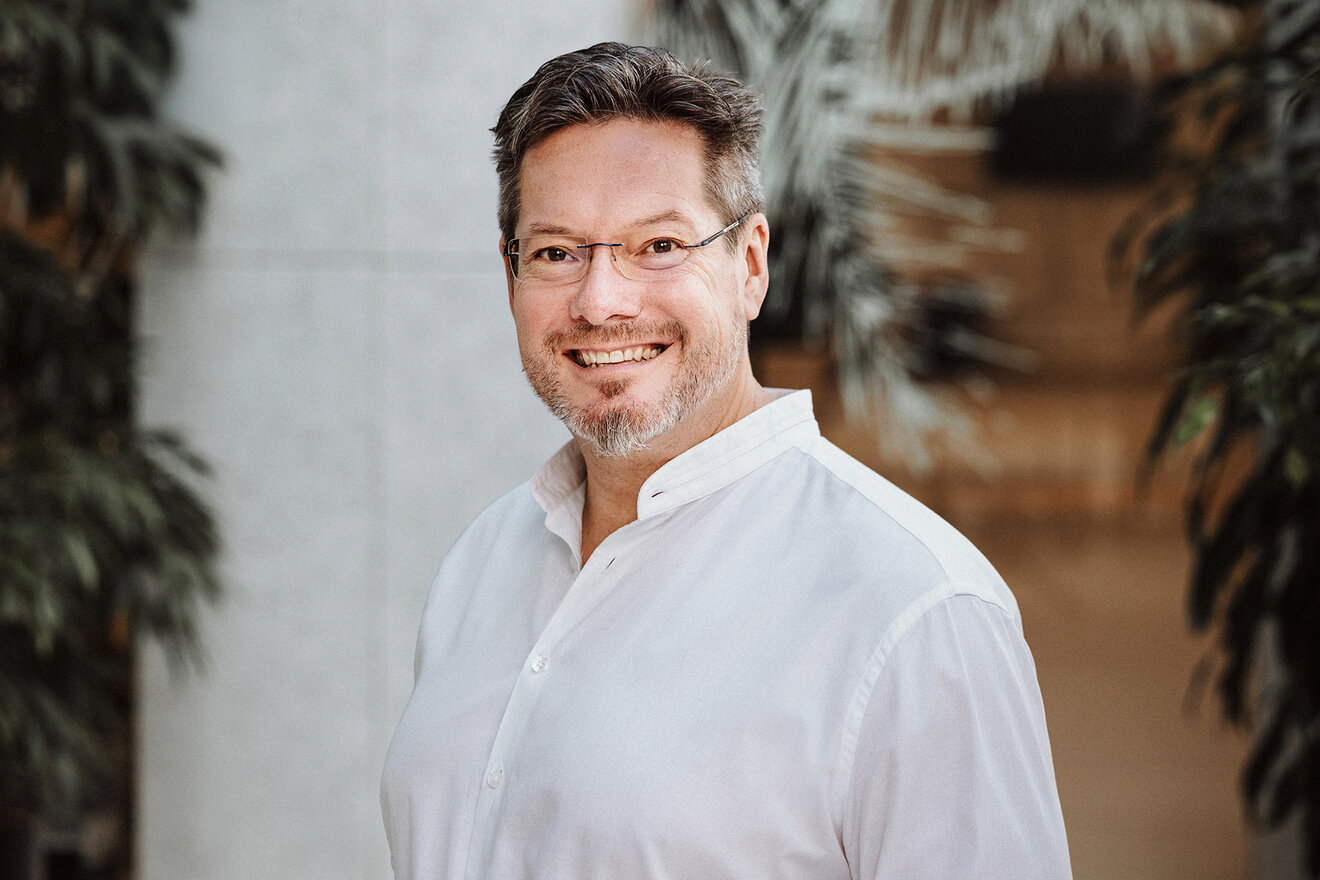
Stefan Nees verantwortet die Geschäfts- und Themenentwicklung im Security Consulting bei HiSolutions. Er ist seit über 30 Jahren als Führungskraft im Sicherheitsmanagement tätig.
Kontaktieren Sie uns via Formularanfrage