
Vom 27. bis 29. Oktober 2026 trifft sich die IT-Sicherheitsbranche auf der it-sa in Nürnberg. Am Stand 9-621 zeigen unsere Expertinnen und Experten sieben konkrete Ansätze für Cybersecurity, von Post-Quanten-Kryptografie bis zur Krisenstabsübung.
Informationen zur Veranstaltung
27. & 28. Oktober 2026 | 09:00 - 18:00 Uhr
29. Oktober 2026 | 09:00 - 17:00 Uhr
im Messezentrum Nürnberg
Mehr zur Veranstaltung
Sieben Security-Themen mit uns auf der it-sa live erleben
01. QuantumReady Crypto
Kryptografie steckt in Zertifikaten, VPN-Verbindungen und Softwarebibliotheken. Wer auf quantensichere Verfahren umstellen will, muss zunächst wissen, wo sie eingesetzt wird. Unser Wimmelbild „Krypto im Unternehmen“ macht diese Abhängigkeiten sichtbar. Finden Sie die Anwendungen und besprechen Sie mit uns, wie Sie Ihre Bestandsaufnahme starten und kritische Systeme priorisieren.
02. KI-Security
Ein KI-Assistent in einem Ticketshop für Konzerte lässt sich im Chat dazu überreden, 35 bis 70 % Rabatt zu gewähren. In unserer Live-Demo spielen wir dieses Szenarien durch. Wie leicht sich ein Modell manipulieren lässt, ist dabei nur der Ausgangspunkt. Vor allem zeigen wir zwei Lösungsansätze, mit denen Sie Ihre KI-Anwendungen absichern und den Betrieb schützen, wenn ein Modell sich nicht mehr so verhält wie geplant. Besprechen Sie mit uns, welche Schutzmaßnahmen zu Ihren KI-Systemen passen.
03. Grundschutz++
IT-Grundschutz bietet eine bewährte Basis für systematische Informationssicherheit. Gleichzeitig stehen viele Organisationen vor der Frage, wie sie bestehende Grundschutz-Strukturen weiterentwickeln und die verfügbaren Spielräume sinnvoll nutzen können. Gemeinsam betrachten wir mögliche Migrationswege und konkrete nächste Schritte rund um den Grundschutz++.
04. Regulatorik smart umsetzen
NIS-2, DORA, KRITIS-Dachgesetz, CRA und weitere Vorgaben. Die regulatorische Anforderungen wachsen und mit ihr der Aufwand für Unternehmen und öffentliche Institutionen. Doch Regulierung muss nicht zwangsläufig zu zusätzlicher Bürokratie führen. Wir legen Ihre Pflichten nebeneinander und prüfen, was Sie bereits erfüllen.
05. Resilienz, Souveränität & ITSCM
Wie schnell läuft Ihre IT nach einem schwerwiegenden Ausfall oder einem Ransomware-Angriff wieder an und welchen Systemen und Daten können Sie dabei noch vertrauen? Wir zeigen, wie Sie ITSCM praxisnah entlang ISO/IEC 27031 aufbauen: von belastbaren Risikoanalysen und einer gepflegten CMDB als Grundlage über klare Verantwortlichkeiten in Cloud-Modellen bis hin zu Infrastructure-as-Code-basierten Pipelines für einen schnellen, sicheren Wiederanlauf.
06. Mini-Krisenstabsübung
Wie fühlt es sich an, wenn Informationen fehlen, Zeit knapp ist und weitreichende Entscheidungen getroffen werden müssen? In unserer kompakten Mini-Krisenstabsübung schlüpfen Sie selbst in die Rolle von Entscheidungstragenden. In wenigen Minuten bewerten Sie eine Lage, priorisieren Maßnahmen und erleben, welche Faktoren Krisenbewältigung anspruchsvoll machen.
07. OT-Security greifbar erleben
Was passiert, wenn industrielle Systeme oder vernetzte Komponenten unzureichend geschützt sind? An unserem OT-Demonstrator machen wir ausgewählte Angriffsszenarien und Schutzmaßnahmen anschaulich. Sie erfahren, wo typische Schwachstellen liegen und wie sich IT- und OT-Security sinnvoll verbinden lassen.
Das passende Thema war noch nicht dabei?
Die Themenlandschaft der Informationssicherheit wird immer breiter: Governance, Risikomanagement, Resilienz, Cloud Security, OT-Security, Datenschutz, Security Awareness, technische Schutzmaßnahmen und regulatorische Anforderungen müssen zusammenpassen.
Einzelmaßnahmen entfalten ihren Wert vor allem dann, wenn sie in eine passende Gesamtstrategie eingebettet sind. Wir schaffen Orientierung. Es hilft dabei, zentrale Handlungsfelder sichtbar zu machen, Zusammenhänge zu verstehen und aus Einzelmaßnahmen einen integrierten Sicherheitsansatz zu entwickeln.
Diskutieren Sie mit uns:
- Welche Security-Themen sind für Ihre Organisation besonders relevant?
- Wo bestehen Abhängigkeiten oder Lücken?
- Welche Maßnahmen schaffen kurzfristig Wirkung und welche Stärken langfristig die Resilienz?
Unser Expertenteam vor Ort
Marius Wiersch
Cyber Regulations (z. B. KRITIS, NIS-2, DORA)
Fatih Yilmaz
Cyber Regulations (z. B. KRITIS, NIS-2, DORA)
David Vieira Kurz
Penetrationstests, Code Audits, Software Architektur Review
Margaretha Opalewski
Informationssicherheit, BCM, IT-Servicemanagement
Sean Pitsch
ISMS, NIS-2, Audits
Dania Blum
Wiederanlaufplanung, Notfallmanagement (BCM, ITSCM), Incident Response
Manuel Atug
Cyber Regulations (z. B. KRITIS, NIS-2, DORA)
Marvin Sprey
Kryptografie und Post-Quanten-Kryptografie, ISMS nach ISO 27001
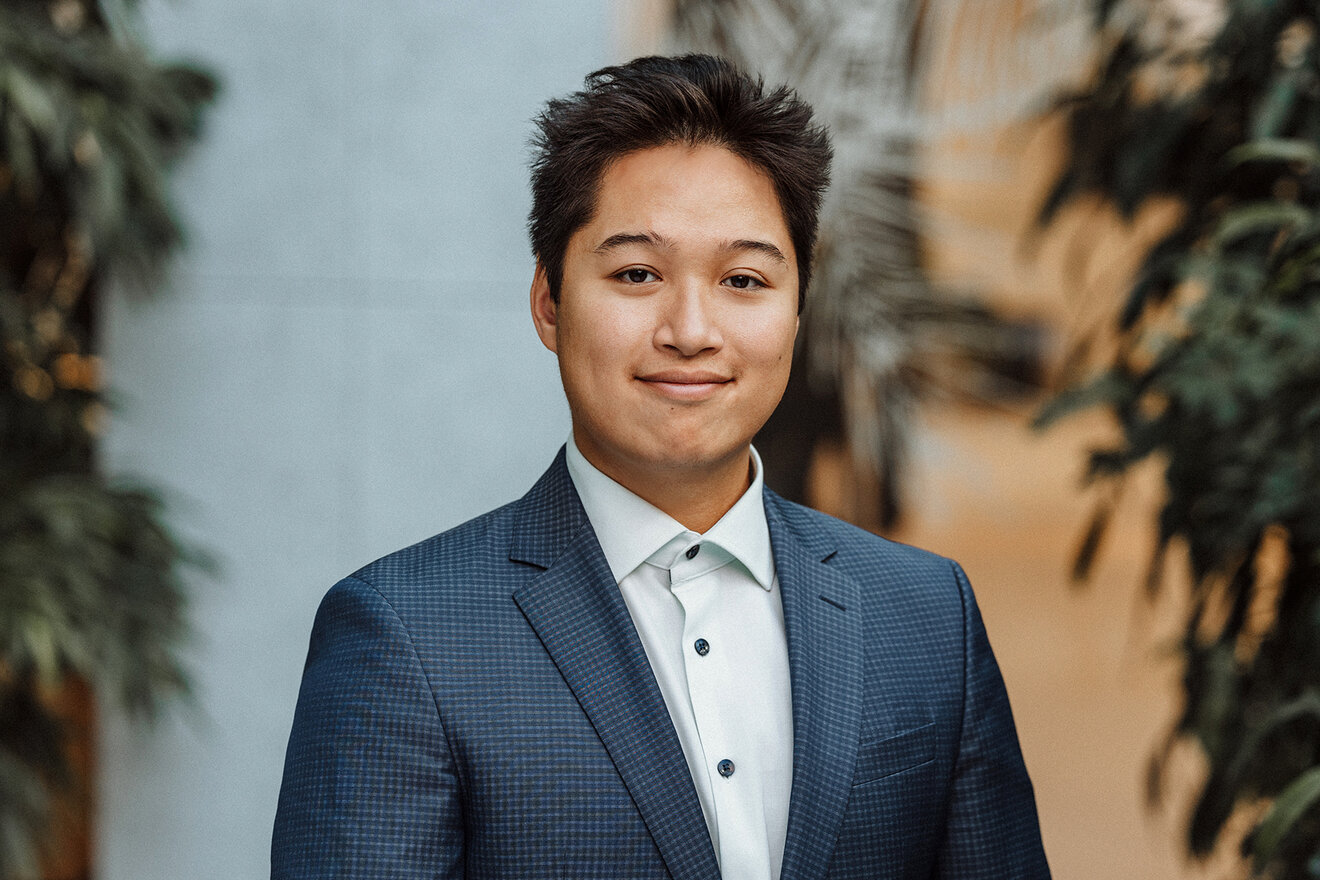
Nguyen Pham
Datenschutz, AI-Act, ISO 27001, Grundschutz++
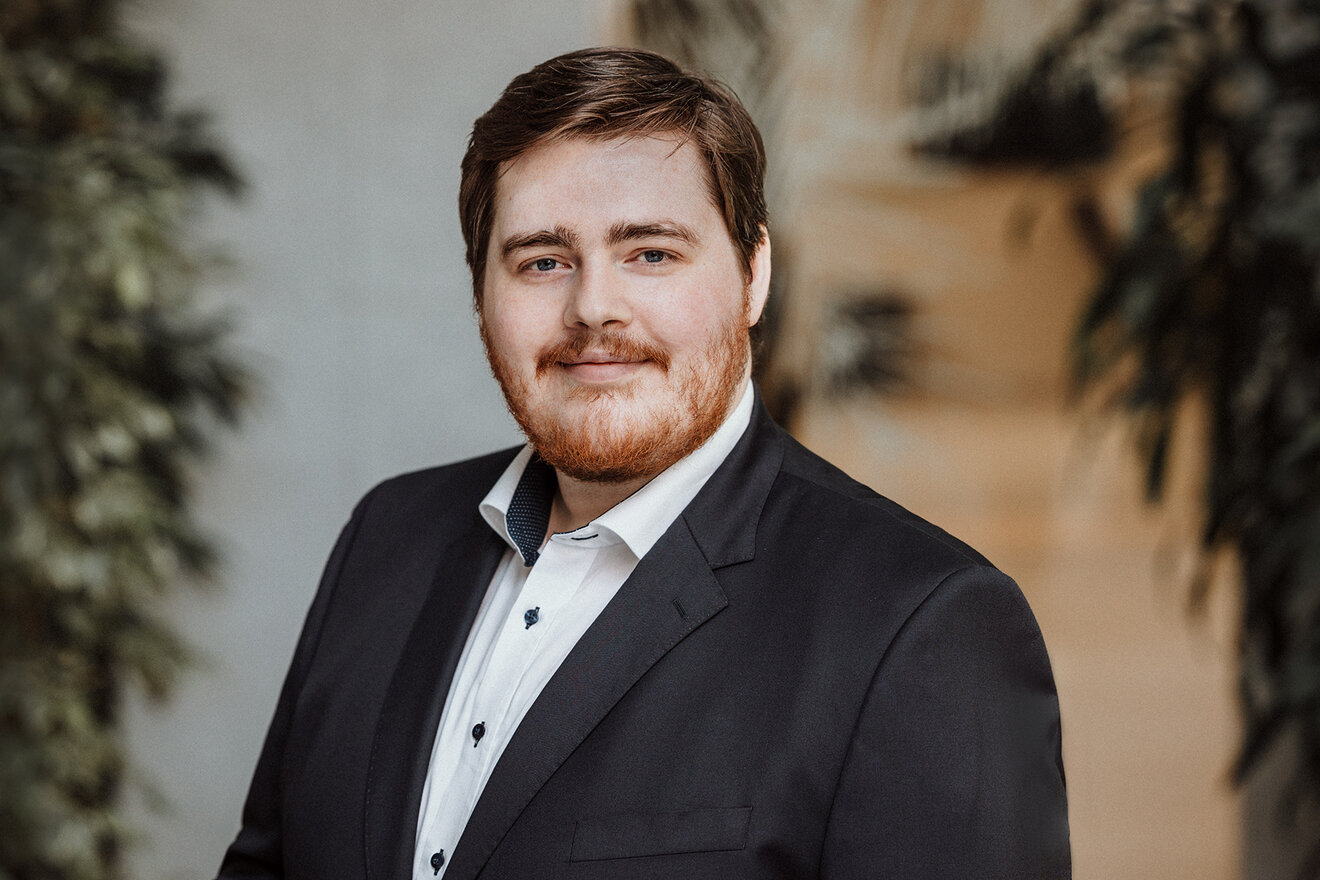
Sebastian Reinhardt
BSI IT-Grundschutz und die neue Methodik Grundschutz++
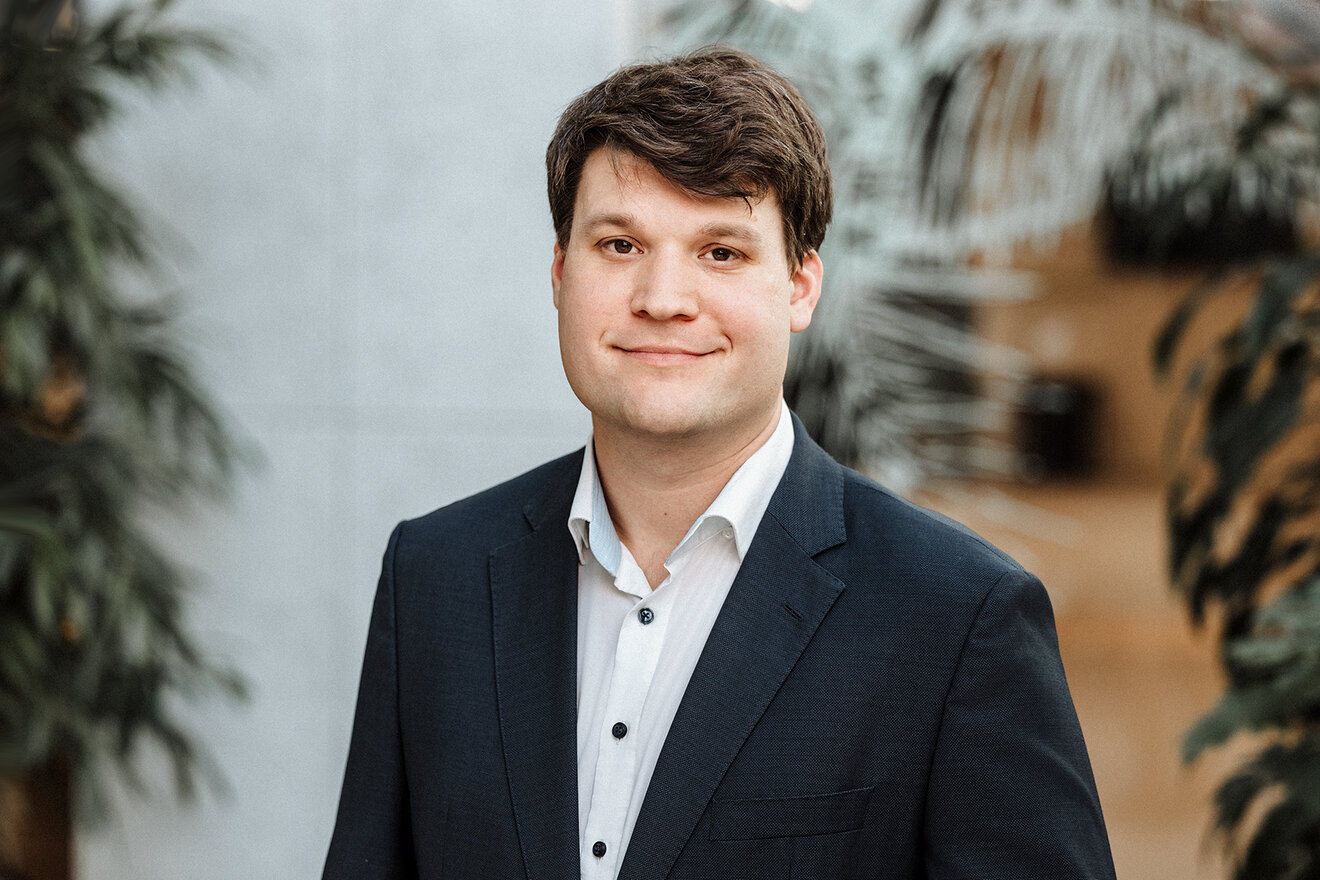
Jann-Christoph Sowa
Business und IT-Service Continuity, Krisenmanagement
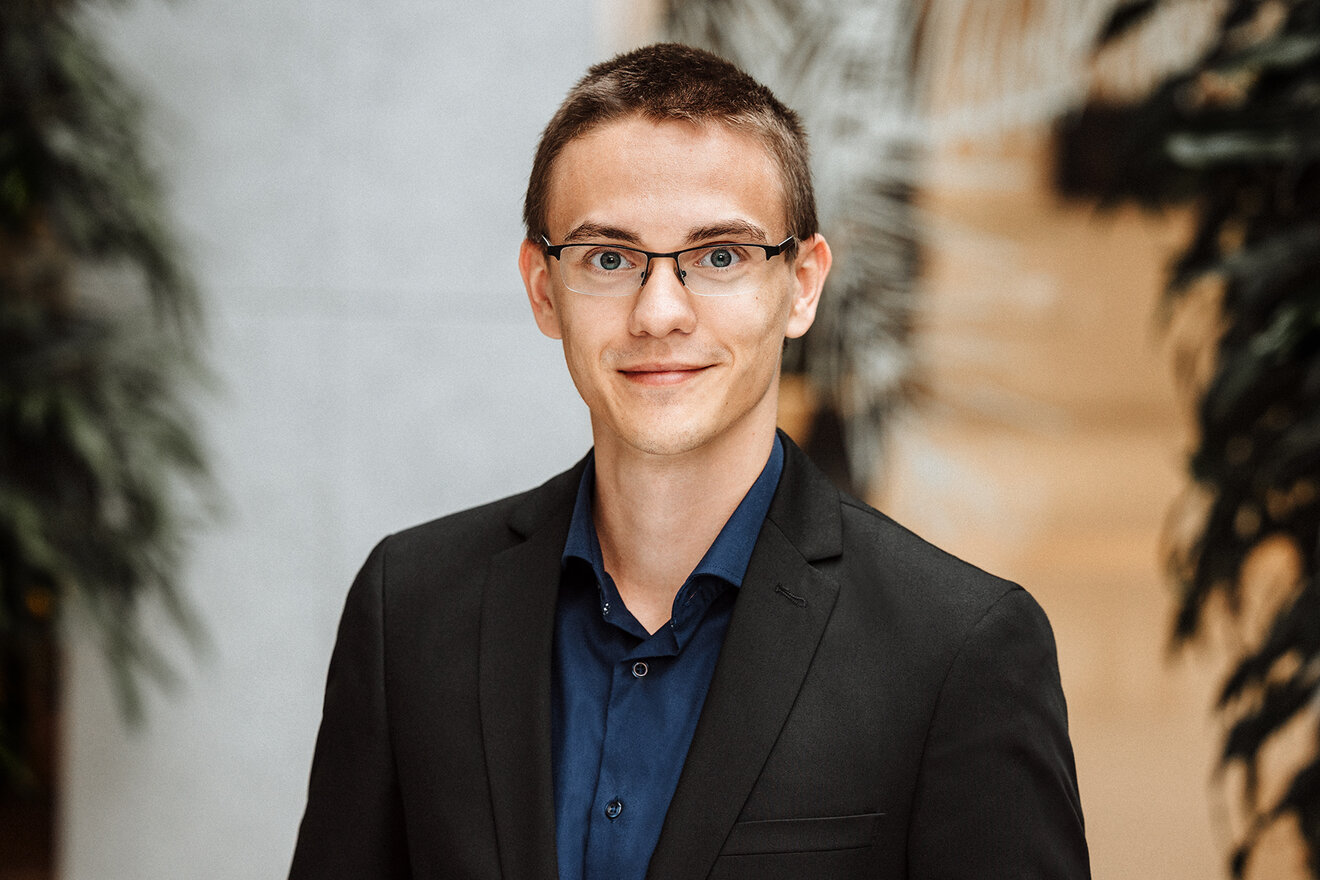
Cass Rebbelin
Penetrationstests, Sicherheitsaudits, forensische Analysen